La diferencia entre phishing y smishing es el canal. El phishing, según INCIBE, se materializa a través del correo electrónico, y el smishing llega por mensaje de texto (SMS). El objetivo es el mismo: que entregues contraseñas, datos de tu tarjeta u otra información personal. En esta guía te explicamos cómo distinguirlos, qué mensajes son habituales en España y qué hacer, paso a paso, si ya has pulsado un enlace o has facilitado tus datos.
En resumen
- El phishing llega sobre todo por correo electrónico; el smishing, por SMS y cada vez más por apps de mensajería.
- Ambos suplantan a bancos, organismos públicos o empresas de paquetería y juegan con la urgencia.
- Las señales son parecidas: remitente desconocido, faltas de ortografía, enlaces sospechosos y prisas.
- Si has facilitado datos bancarios, avisa a tu banco cuanto antes y revisa tus movimientos.
- Un cargo no autorizado se puede reclamar, y el plazo legal y los pasos conviene conocerlos antes de que ocurra.
Tabla de contenidos
- La diferencia en una frase
- Phishing y smishing, cara a cara
- Cómo funciona el phishing
- Cómo funciona el smishing, con ejemplos reales
- Señales para reconocer un mensaje fraudulento
- Cómo comprobar un enlace o un mensaje sin ponerte en riesgo
- Cómo reducir el riesgo a diario
- Qué hacer si ya has pulsado el enlace o facilitado datos
- Dónde denunciar el phishing o el smishing en España
- Nuestra perspectiva
- Si has sufrido una estafa, analizamos tu caso gratis
- Preguntas frecuentes
- Fuentes
La diferencia en una frase
Phishing es el nombre general del engaño: alguien se hace pasar por una entidad de confianza para que le des información. Smishing es una variante que usa el móvil como canal. Su nombre une “SMS” y “phishing”.
Las definiciones de los fabricantes de seguridad ayudan a afinar el matiz. Check Point Software explica que el smishing es un tipo particular de phishing que usa SMS, mientras que el phishing puede darse en cualquier plataforma: correo, redes sociales o aplicaciones corporativas como Slack. Por eso, en sentido estricto, todo smishing es phishing, pero no todo phishing es smishing.
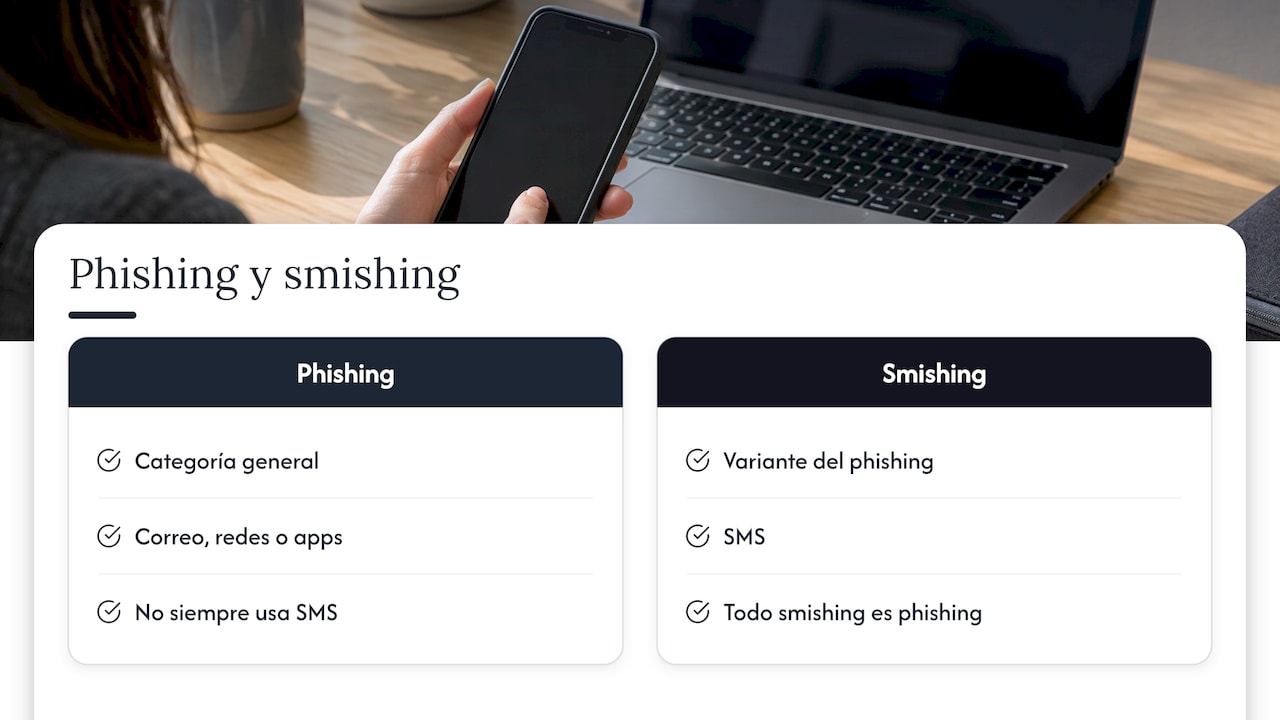
Hay un tercer término que aparece siempre en estas comparaciones: el vishing, que es la misma estafa hecha por llamada telefónica. Los tres son ingeniería social: no atacan tu dispositivo, te atacan a ti, y buscan que seas tú quien abra la puerta.
Phishing y smishing, cara a cara
| Aspecto | Phishing | Smishing |
|---|---|---|
| Canal principal | Correo electrónico, y también redes sociales o apps corporativas | SMS y, cada vez más, apps de mensajería |
| Dispositivo | Ordenador, tableta, móvil u otros equipos | Teléfono móvil |
| Aspecto del mensaje | Correo con logotipos, asuntos llamativos y adjuntos | Texto corto con un enlace o un teléfono |
| Gancho habitual | Aviso de seguridad, factura, reembolso | Cargo desconocido, paquete retenido, nuevo dispositivo |
| Objetivo | Credenciales, datos de tarjeta, datos personales | Los mismos, con más sensación de urgencia |
Según SentinelOne, el phishing puede dirigirse a portátiles, redes, móviles y tabletas, mientras que el smishing se limita a los teléfonos, aunque está evolucionando hacia aplicaciones como Telegram, Discord y Slack. En la práctica en España ya se ven mensajes fraudulentos también por WhatsApp, así que conviene aplicar las mismas reglas a cualquier mensaje inesperado, llegue por donde llegue.
Los métodos de entrega difieren, pero el mismo informe de SentinelOne recuerda que los objetivos son similares: acceder sin autorización a datos y recursos confidenciales. El smishing aprovecha que un SMS se lee rápido y desde el móvil, y pide actuar de inmediato.
Cómo funciona el phishing
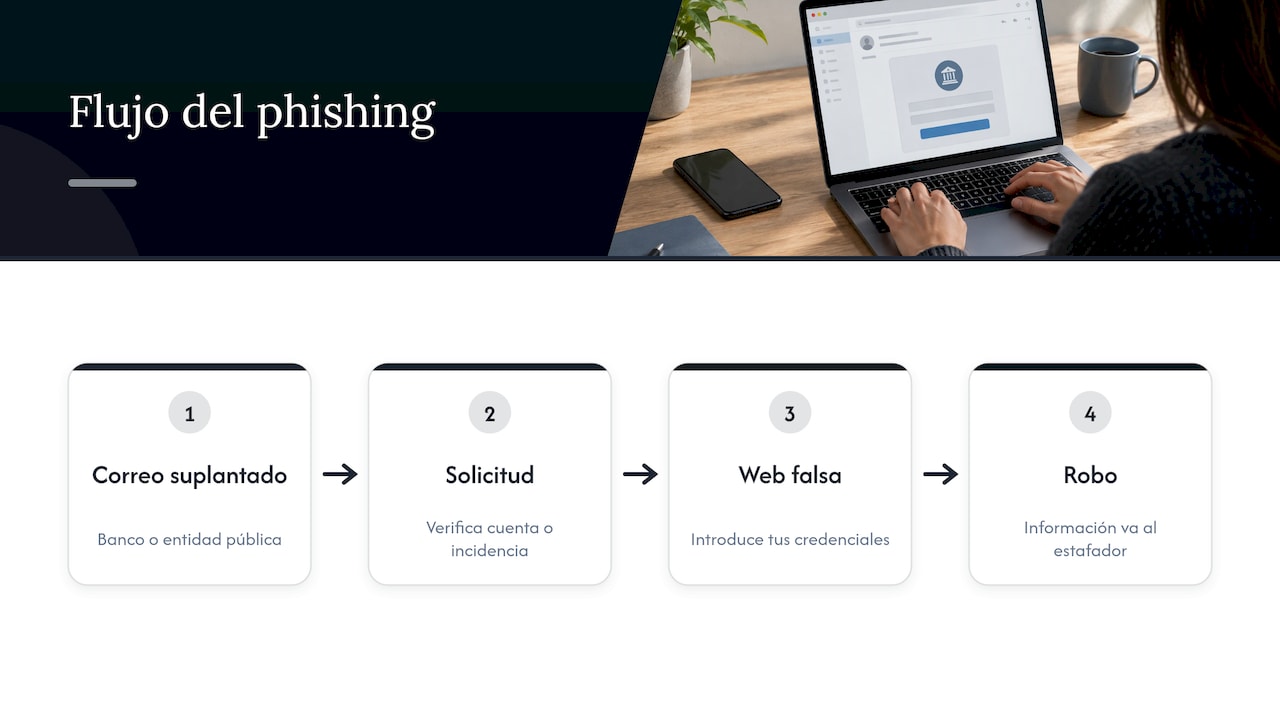
El esquema clásico es un correo que parece venir de tu banco, de una plataforma de pago o de un organismo público. Te pide “verificar” tu cuenta o resolver una incidencia. El enlace lleva a una web falsa casi idéntica a la real, donde introduces usuario, contraseña o los datos de la tarjeta. Esa información va directa al estafador.
INCIBE ha alertado de campañas que combinan correos de phishing y SMS de smishing que suplantan a entidades bancarias como CaixaBank, Santander y BBVA. En todas ellas el fin es llevar a la víctima a una web falsa para robar sus credenciales mediante técnicas de ingeniería social.
El correo puede traer además un archivo adjunto. Abrirlo puede instalar software malicioso, por lo que las guías oficiales coinciden en no descargar ficheros que no hayas pedido.
Cómo funciona el smishing, con ejemplos reales
El smishing suplanta a bancos, empresas de servicios públicos, transporte y mensajería. Según INCIBE, los mensajes suelen incluir un enlace a un sitio fraudulento o pedirte que llames a un número, y lo habitual es que te pidan datos confidenciales como números de tarjeta o contraseñas.
Los ejemplos que recoge INCIBE sirven para reconocer el patrón:
- Banco: avisos de inicio de sesión desde un nuevo dispositivo, o de un cargo de 450 € en tu cuenta con instrucciones para “cancelarlo”.
- Organismos públicos: un supuesto reembolso de impuestos de la Agencia Tributaria que debes “verificar en la web”.
- Paquetería: una entrega suspendida por falta del número de la calle, o un paquete retenido por unas tasas de aduana de 2,64 €.
La cantidad pequeña de la última estafa no es casual: pagar unos euros parece inofensivo, pero el fraude consiste en capturar los datos de tu tarjeta.
El Banco de España añade un detalle importante en su guía de consejos contra el fraude: estos SMS pueden aparecer en la misma conversación donde antes recibiste mensajes reales de tu banco, gracias a una técnica llamada SMS spoofing. Que el mensaje aparezca en el hilo del banco no demuestra que sea auténtico.
Señales para reconocer un mensaje fraudulento
Según INCIBE, un SMS de smishing puede reconocerse por cinco indicios: remitente desconocido, errores gramaticales y ortográficos, solicitudes inusuales de información personal, enlaces sospechosos, y amenazas o urgencia. Son válidos también para un correo de phishing.
Para aplicarlo con orden, la guía de ciberseguridad de INCIBE propone revisar seis elementos del mensaje:
- El remitente.
- El asunto.
- El objetivo del mensaje: qué te pide que hagas.
- La redacción.
- Los enlaces.
- El archivo adjunto, si lo hay.
Si sospechas que es un fraude, la pauta es clara: no sigas sus indicaciones ni des ningún dato personal. Y una regla práctica: un banco no te va a pedir tus claves por correo ni por SMS. El Banco de España lo recuerda de forma expresa en la guía citada antes.
Cómo comprobar un enlace o un mensaje sin ponerte en riesgo
No hace falta responder al mensaje para saber si es real. Estas comprobaciones salen de las recomendaciones de INCIBE y del Banco de España:
- Contacta por otra vía. Si el mensaje dice venir de una empresa de reparto, INCIBE aconseja ir a su web oficial o a los datos de contacto que ella misma proporcione, nunca a los del mensaje.
- Escribe tú la dirección. Para entrar en tu banco, teclea la URL en el navegador en lugar de llegar desde enlaces de correos o de terceros, y usa solo la app oficial.
- Mira la URL y el certificado. Debe empezar por https:// y mostrar el candado. Si no hay certificado, o no corresponde con la web a la que accedes, no facilites ningún dato. El candado por sí solo no basta: comprueba también que el dominio es el correcto.
- Revisa el destino sin pulsar. Puedes ver adónde apunta un enlace colocando el cursor encima sin hacer clic.
- Desconfía de las prisas y de los pagos por mensaje. Si te piden pagar algo por SMS o correo, consulta directamente a la entidad por un canal oficial.
- Evita redes y equipos poco fiables. No accedas a la banca online desde dispositivos públicos o wifi públicas.
Cómo reducir el riesgo a diario
Las medidas de prevención son las mismas para ambos fraudes:
- No respondas ni pulses enlaces de mensajes de origen desconocido, y verifica los de empresas conocidas antes de dar información.
- Mantén actualizados el sistema operativo, las aplicaciones y el software de seguridad del móvil y del ordenador.
- Activa la autenticación de dos factores siempre que el servicio lo permita, como recomienda INCIBE tanto para smishing como para phishing.
- Usa una contraseña distinta por servicio. La AEPD recomienda una contraseña robusta que no se use en ningún otro servicio.
- Haz copias de seguridad de tus dispositivos y guárdalas fuera de ellos.
- No abras correos de desconocidos y no descargues adjuntos que no esperabas.
Qué hacer si ya has pulsado el enlace o facilitado datos
Actuar rápido marca la diferencia. Este orden de pasos combina las indicaciones de INCIBE y del Banco de España:
- Llama a tu banco ya. Si diste datos bancarios, INCIBE indica contactar con la entidad. Pide que bloqueen la tarjeta o las claves comprometidas.
- Revisa los movimientos de tus cuentas. Fíjate en cualquier cargo que no reconozcas.
- Cambia tus contraseñas. Sobre todo en los servicios donde usabas la misma, y empieza a usar una distinta para cada uno.
- Elimina el mensaje y bloquea el número. Antes, haz una captura de pantalla: te servirá como prueba.
- Notifica el cargo no autorizado cuanto antes. El Banco de España explica que debes comunicarlo lo antes posible a la entidad emisora de tu tarjeta o donde tienes la cuenta. Legalmente dispones de 13 meses desde la fecha del adeudo para reclamar. Una vez lo comunicas, no tienes que asumir cargos por las operaciones no autorizadas posteriores.
- Reclama por escrito si el banco no responde. Si no estás de acuerdo con su resolución, o no te contestan en 15 días hábiles (reclamaciones de servicios de pago) o en un mes (otras reclamaciones, siendo consumidor), puedes acudir al Banco de España.
Si quieres ver el procedimiento con más detalle, tenemos una guía sobre qué hacer en las primeras 24 o 48 horas tras una transferencia fraudulenta y otra sobre las pruebas que necesitas para respaldar tu reclamación.
Dónde denunciar el phishing o el smishing en España
Denunciar no sirve solo para ti: ayuda a frenar campañas que afectan a muchas personas. Tienes varias vías:
- INCIBE-CERT. Permite reportar casos de phishing o smishing con un buzón de correo y un formulario, con una descripción detallada y, si es posible, pruebas. Sus técnicos evalúan el caso y ofrecen soporte.
- Tu Ayuda en Ciberseguridad. Servicio nacional, gratuito y confidencial de INCIBE, por el teléfono 017, WhatsApp (900 116 117), Telegram (@INCIBE017) o formulario web.
- Policía Nacional o Guardia Civil. La AEPD aconseja presentar denuncia ante los Cuerpos y Fuerzas de Seguridad, también a través de AlertCops, porque la suplantación puede constituir varios delitos. En la Guardia Civil puedes denunciar por internet en su sede electrónica (requiere firma electrónica) o con la app AlertCops.
Guarda capturas del mensaje, el número o la dirección de origen, la hora y los justificantes de los cargos. Esa documentación será la base de cualquier reclamación posterior.
Nuestra perspectiva
En Solvendi Abogados vemos cada semana que la diferencia entre un fraude contenido y uno que acaba en una pérdida grande suele estar en las primeras horas y en la documentación que se conserva.
Nuestro equipo combina abogados y economistas. Eso nos permite analizar tanto la vía jurídica como el recorrido del dinero: qué se cargó, cuándo, cómo se autorizó y qué obligaciones tenía cada parte. Analizamos gratis cada caso y solo tomamos los que son viables, porque creemos que quien llega a nosotros merece una opinión clara sobre sus posibilidades y sobre qué esperar.
Nuestro consejo es simple: no te quedes con la idea de que “lo hice yo, así que no hay nada que hacer”. Que hayas pulsado un enlace no significa automáticamente que no haya reclamación posible. Cada caso depende de las circunstancias y merece un análisis individual.
cristian
Si has sufrido una estafa, analizamos tu caso gratis
En Solvendi Abogados nos especializamos en reclamaciones contra bancos y en la recuperación de dinero perdido por fraudes bancarios, phishing y estafas online. Estudiamos tu caso sin coste, te decimos con transparencia si es viable y, según nuestro planteamiento, no asumes riesgo económico si no se recupera tu dinero. Puedes ver todas las materias en nuestras áreas de práctica o conocer nuestro trabajo en derecho bancario y financiero. Para entender mejor tus opciones, también te puede servir nuestra guía sobre cómo reclamar al banco una transferencia no autorizada.
Preguntas frecuentes
¿Qué es más peligroso, el phishing o el smishing?
Ninguno lo es por naturaleza: depende de cuánto se parezca el engaño a algo real y de la rapidez con que reacciones. El smishing suele apoyarse en la urgencia de un texto corto que se lee desde el móvil, y puede colarse en el hilo de mensajes de tu banco. El phishing por correo puede incluir adjuntos y webs falsas muy elaboradas. La mejor defensa es la misma para ambos: no pulsar y verificar por un canal oficial.
¿Qué es el vishing y en qué se diferencia?
El vishing es la variante del fraude que se hace por llamada telefónica o mensaje de voz. El estafador se hace pasar por tu banco o por un técnico y te presiona para que des claves o autorices una operación. Se comparan los tres porque comparten método: suplantar a alguien de confianza y crear urgencia. Si recibes una llamada así, cuelga y llama tú al número oficial de la entidad.
¿Puedo recuperar el dinero si he caído en un smishing?
Depende de las circunstancias de cada caso, pero es importante actuar pronto. El Banco de España indica que debes comunicar cuanto antes el cargo no reconocido a tu entidad y que dispones legalmente de 13 meses desde el adeudo para reclamar. Si el banco rechaza tu reclamación, puedes acudir al Banco de España o a la vía judicial. Un abogado puede valorar si tu caso tiene opciones reales.
¿Qué hago si no he pulsado el enlace, solo he recibido el mensaje?
No respondas, no pulses y elimina el mensaje. Puedes bloquear el número y, si quieres colaborar, reportarlo a INCIBE. Si el mensaje decía venir de tu banco y te preocupa, entra tú mismo en la app oficial o llama al teléfono que figura en su web para comprobar que no hay ninguna incidencia.
¿Sirve de algo que el enlace empiece por https y tenga candado?
Es una comprobación útil, pero no definitiva. INCIBE recomienda verificar que la URL empieza por https:// y muestra el candado, y revisar el certificado del sitio. Aun así, debes asegurarte de que el dominio es exactamente el de la entidad. Lo más seguro es no entrar desde el mensaje, sino escribir tú la dirección en el navegador.
Fuentes
- Smishing, INCIBE Ciudadanía
- Phishing, INCIBE Ciudadanía
- Detectadas campañas de phishing y smishing, INCIBE
- Cómo detectar mensajes fraudulentos de servicios de mensajería, INCIBE
- Guía de ciberseguridad, INCIBE
- Reporte de fraude, INCIBE
- Tu Ayuda en Ciberseguridad, INCIBE
- Consejos para prevenir el fraude en operaciones bancarias, Banco de España
- Pagos con tu tarjeta que tú no has autorizado, Banco de España
- Cómo realizar una reclamación, Banco de España
- Privacidad y seguridad en internet, AEPD
- Suplantación de identidad, AEPD
- Denuncias, Guardia Civil
- Smishing vs phishing, Check Point Software
- Smishing vs phishing, SentinelOne